이번 주 소식은 한 줄로 묶입니다. 에이전트를 어디에 가두고 무엇을 허락할 것인가. 마이크로소프트는 에이전트용 격리 계층 MXC 를 정식 출시했습니다. 구글은 며칠씩 도는 업무용 Gemini 에이전트를 샌드박스와 지출 한도로 묶어 내놓았습니다. Vercel 은 디렉터리 하나로 에이전트를 정의하는 Eve 를 공개했습니다. 반대편 사례도 있습니다. 텔레그램 데스크톱은 링크 한 번 클릭으로 로컬 파일이 빠져나가는 취약점을 조용히 고쳤습니다. 여기에 Bitwarden 의 배포 라이선스 변경, Android 17 기반 LineageOS 24.0, Rust 를 읽히는 C 로 바꾸는 Eurydice 를 더했습니다.
■ 오늘 소식 한눈에
소식 | 분야 | 한 줄 요약 | 영향받는 사람
----------------------------------------------------
텔레그램 데스크톱 CVE-2026-107181 | 보안 | IPC 구분자 미이스케이프 + 내부 스킴으로 로컬 파일 유출, 7.2.9 에서 수정 | 텔레그램 데스크톱 사용자, 커스텀 URL 스킴을 쓰는 데스크톱 앱 개발자
Microsoft Execution Containers(MXC) | AI·보안 | 에이전트 바깥에서 정책을 정하고 OS 격리로 강제하는 실행 계층, 정식 출시 | 로컬 코딩 에이전트를 쓰는 개발자, 사내 보안 담당
업무용 Gemini 에이전트 | AI | 클라우드에서 몇 시간~며칠 도는 에이전트, Claude 모델·MCP 지원 | Google Workspace·Gemini Enterprise 조직
Vercel Eve | AI 도구 | Markdown 과 TypeScript 파일만으로 에이전트를 정의·배포 | TypeScript 로 에이전트를 만드는 팀
Bitwarden 스토어 배포 전환 | 오픈소스·라이선스 | 앱 스토어·직접 다운로드 빌드가 상용 라이선스로 | Bitwarden 사용자, 사내 배포·재패키징 담당
LineageOS 24.0 | 모바일 | Android 17 기반, WebUSB 설치 도구, 레거시 커널 정리 | 커스텀 ROM 사용자, 테스트 기기를 굴리는 앱 개발자
Eurydice | 언어 | Rust 를 구조가 살아 있는 C 로 변환 | 임베디드·고신뢰 SW 개발자, 검증 도구 사용자
■ 1. 텔레그램 데스크톱: 세미콜론 하나로 파일이 새어 나갔다
▶ 무슨 일인가
보안 연구자의 분석 글에 따르면 텔레그램 데스크톱 7.2.8 이하에서 로컬 파일을 읽어 외부로 보내는 공격이 가능했습니다. CVE-2026-107181, CVSS 8.1 입니다. 7.2.9 에서 수정됐습니다. 그런데 7.2.9 변경 기록에는 렌더링 수정만 적혀 있었고 별도 보안 공지는 없었습니다. 신고는 6월 25일 ZDI 를 거쳐 들어갔고, 분석은 10월 3일에 공개됐습니다.
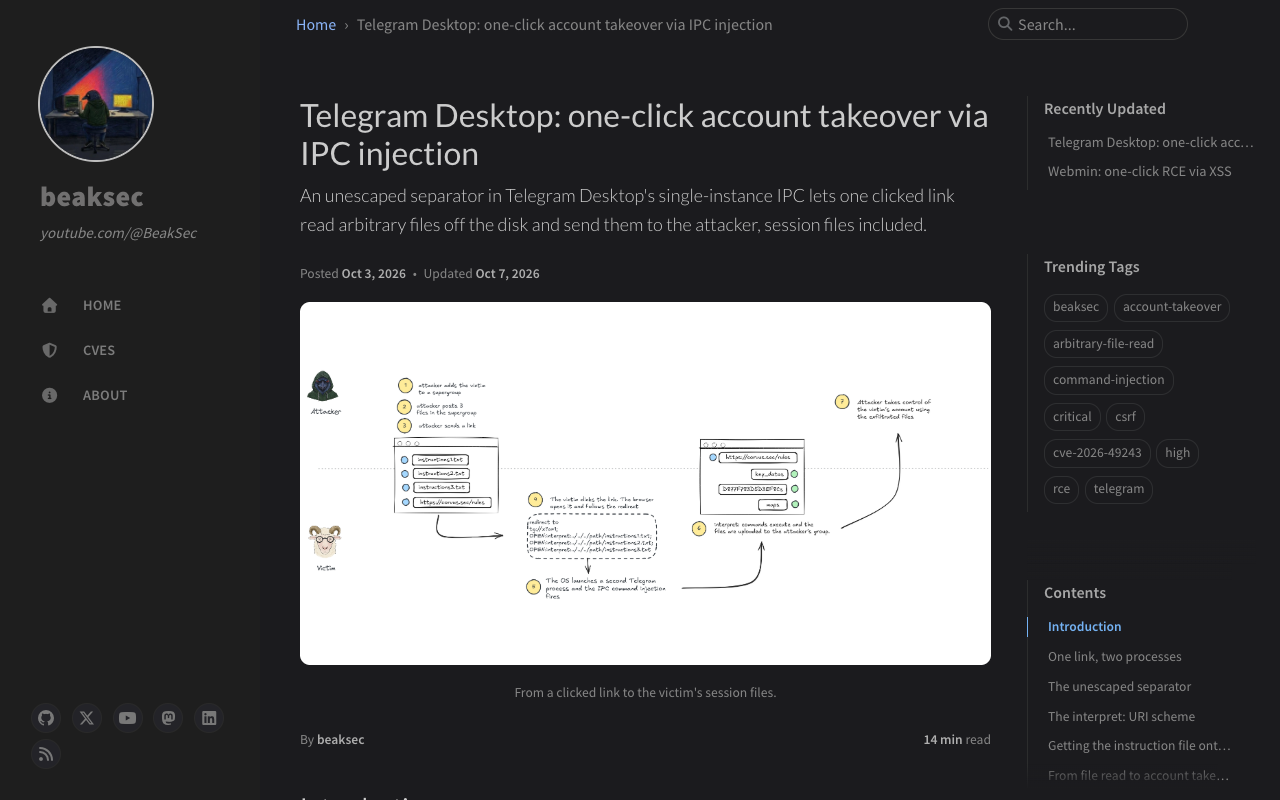
[이미지 01] 01-shot-1.png
(텔레그램 데스크톱 원클릭 계정 탈취 분석 글 (출처: beaksec))
▶ 동작 원리
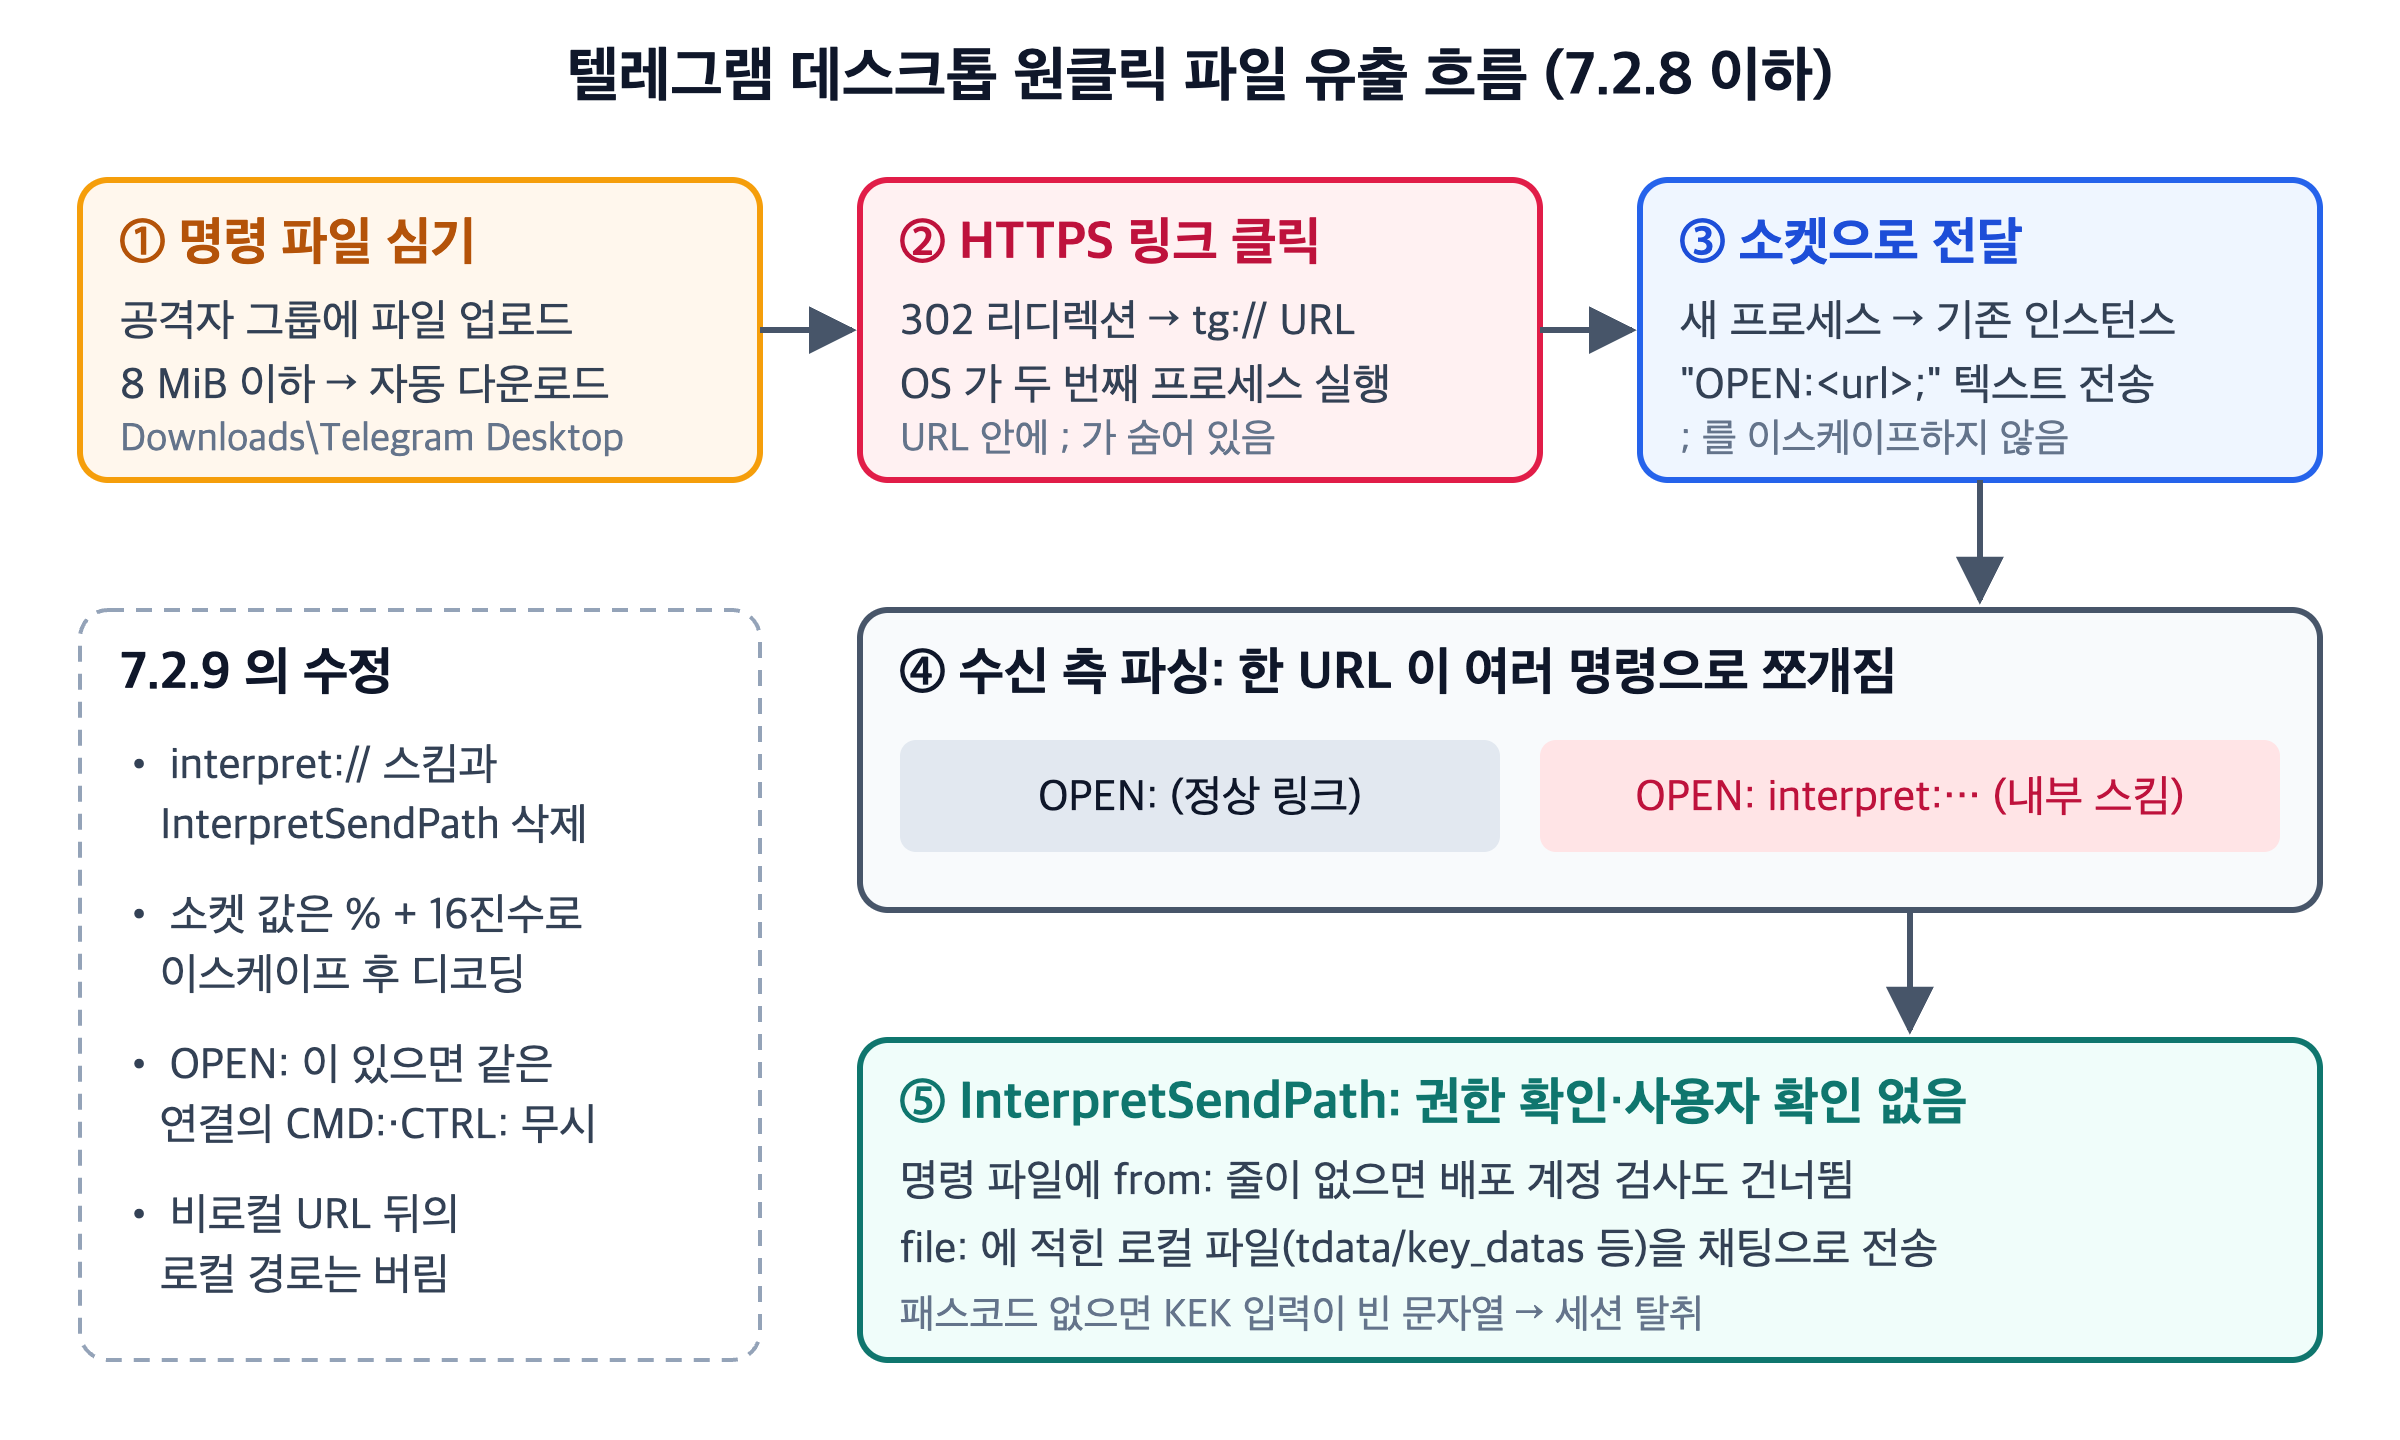
데스크톱 앱은 대개 단일 인스턴스로 돕니다. tg:// 링크를 열면 OS 가 텔레그램을 새로 실행합니다. 이미 떠 있는 프로세스가 있으면 새 프로세스는 기존 인스턴스의 로컬 소켓에 URL 을 넘기고 바로 끝납니다. 이 소켓에 오가는 메시지는 키워드:인수; 꼴의 텍스트입니다. OPEN: 은 URL 을 받고 스킴을 가리지 않습니다. CMD: 는 show 와 quit 만 받습니다.
문제는 송신 측이 URL 안의 세미콜론을 이스케이프하지 않았다는 점입니다. 수신 측은 세미콜론을 명령 경계로 읽습니다. 그래서 URL 하나가 명령 여러 개로 쪼개집니다. 셸 실행은 막혀 있었지만 OPEN: 에 내부 전용 스킴 interpret: 를 넣을 수 있었습니다.
interpret: 는 원래 릴리스 도구가 쓰던 기능입니다. 명령 파일에 적힌 파일을 읽어 채팅으로 보냅니다. 이 경로는 요청자 권한도, 사용자 확인도 검사하지 않았습니다. 명령 파일의 from: 줄은 배포 계정인지 확인하는 용도였는데, 줄을 아예 빼면 검사가 건너뛰어졌습니다.
명령 파일은 자동 다운로드로 심었습니다. 기본 설정에서 그룹으로 받은 8 MiB 이하 파일은 자동으로 내려받습니다. 상대 경로가 먹혀서 사용자 이름을 몰라도 다운로드 폴더를 가리킬 수 있었습니다. 채팅 안의 tg:// 링크는 이미 떠 있는 프로세스가 직접 처리하므로 소켓을 거치지 않습니다. 그래서 공격자는 HTTPS 페이지에서 조작된 tg:// 주소로 302 리디렉션을 겁니다. 그러면 OS 가 두 번째 프로세스를 띄우고, 그 프로세스가 소켓에 오염된 URL 을 밀어 넣습니다.
마지막 고리는 로컬 암호화입니다. 데이터는 무작위 DEK 로 암호화되고 DEK 는 패스코드와 솔트로 만든 KEK 로 감쌉니다. 기본값은 패스코드가 없습니다. KDF 입력이 빈 문자열이고 솔트는 tdata/key_datas 에 평문으로 있습니다. 실증에는 key_datas, 인증 정보 파일, maps 인덱스 세 파일이면 충분했습니다.
[이미지 02] 02-telegram-ipc-chain
.png
(텔레그램 데스크톱 원클릭 파일 유출 흐름)
구분자 이스케이프 누락은 텔레그램만의 문제가 아닙니다. 아래는 같은 구조를 줄인 파이썬 예제입니다. 7.2.9 가 택한 방식처럼 퍼센트 인코딩을 넣으면 경계가 지켜집니다.
[코드: python]
from urllib.parse import quote, unquote
def send_naive(url):
return f"OPEN:{url};"
def send_escaped(url):
return f"OPEN:{quote(url, safe='')};"
def receive(msg, decode=False):
cmds = [c for c in msg.split(";") if c]
return [unquote(c) if decode else c for c in cmds]
evil = "tg://resolve?domain=x;OPEN:interpret://cmd"
print(receive(send_naive(evil)))
# ['OPEN:tg://resolve?domain=x', 'OPEN:interpret://cmd'] ← 명령 두 개
print(receive(send_escaped(evil), decode=True))
# ['OPEN:tg://resolve?domain=x;OPEN:interpret://cmd'] ← 명령 하나
[/코드]
▶ 확인할 것
- 텔레그램 데스크톱을 7.2.9 이상으로 올립니다. 이 판만이 문제를 완전히 없앱니다.
- 당장 못 올리면 "파일마다 저장 위치 묻기"를 켭니다. 명령 파일이 심어지지 않습니다.
- 그룹에 나를 넣을 수 있는 사람을 연락처로 제한합니다.
- 직접 만든 데스크톱 앱에 단일 인스턴스 IPC 가 있다면, 값에 구분자가 들어올 때 어떻게 되는지 시험해 보세요. 릴리스 자동화용 내부 스킴이 사용자 빌드에 남아 있는지도 확인합니다.
■ 2. Microsoft Execution Containers: 정책을 에이전트 손 밖에 둔다
▶ 무슨 일인가
마이크로소프트가 Windows 개발자 블로그에서 MXC(Microsoft Execution Containers)를 정식 출시했다고 밝혔습니다. 신뢰할 수 없는 코드나 동적으로 생성된 작업을 위한 정책 기반 실행 계층입니다. 코드는 GitHub microsoft/mxc 에 있고 SDK 는 Rust(mxc-sdk), .NET(Microsoft.Mxc.Sdk), Node(@microsoft/mxc-sdk) 세 가지입니다.
[이미지 03] 03-shot-2.png

(microsoft/mxc 저장소 (출처: GitHub))
▶ 동작 원리
핵심은 정책이 에이전트 바깥에 있다는 점입니다. 개발자나 관리자가 파일, 네트워크, UI 중 무엇을 허락할지 선언합니다. 에이전트, 모델, 생성 코드, 플러그인은 이 정책에 손댈 수 없습니다. 프롬프트 인젝션으로 에이전트를 속여도 권한은 늘어나지 않습니다.
MXC 는 새 격리 기술을 만들지 않습니다. OS 마다 이미 있는 샌드박스를 하나의 스키마로 묶습니다. 저장소 표에 따르면 기본 백엔드는 Windows 가 processcontainer(AppContainer 기반), Linux 가 bubblewrap, macOS 가 seatbelt 입니다. Windows 11 에는 별도 계정과 세션으로 도는 세션 컨테이너, WSL 컨테이너(WSLc)가 더 있습니다. MicroVM 은 실험 단계입니다.
정책은 다섯 영역을 다룹니다. 격리 환경, 프로세스(명령·인수·작업 디렉터리·환경 변수), 파일 시스템(쓰기 가능·읽기 전용·접근 금지), 네트워크(인바운드·아웃바운드·루프백), UI 입니다. Windows 프로세스 컨테이너에는 모드가 셋 있습니다. Enforcement 는 막기만 합니다. Learning 은 막으면서 JSON 활동 보고서를 남깁니다. Permissive 는 허용하되 기록합니다. 처음엔 Learning 으로 필요한 권한을 모으고, 정책을 굳힌 뒤 Enforcement 로 넘기는 흐름입니다.
[이미지 04] 04-mxc-policy-layer.png
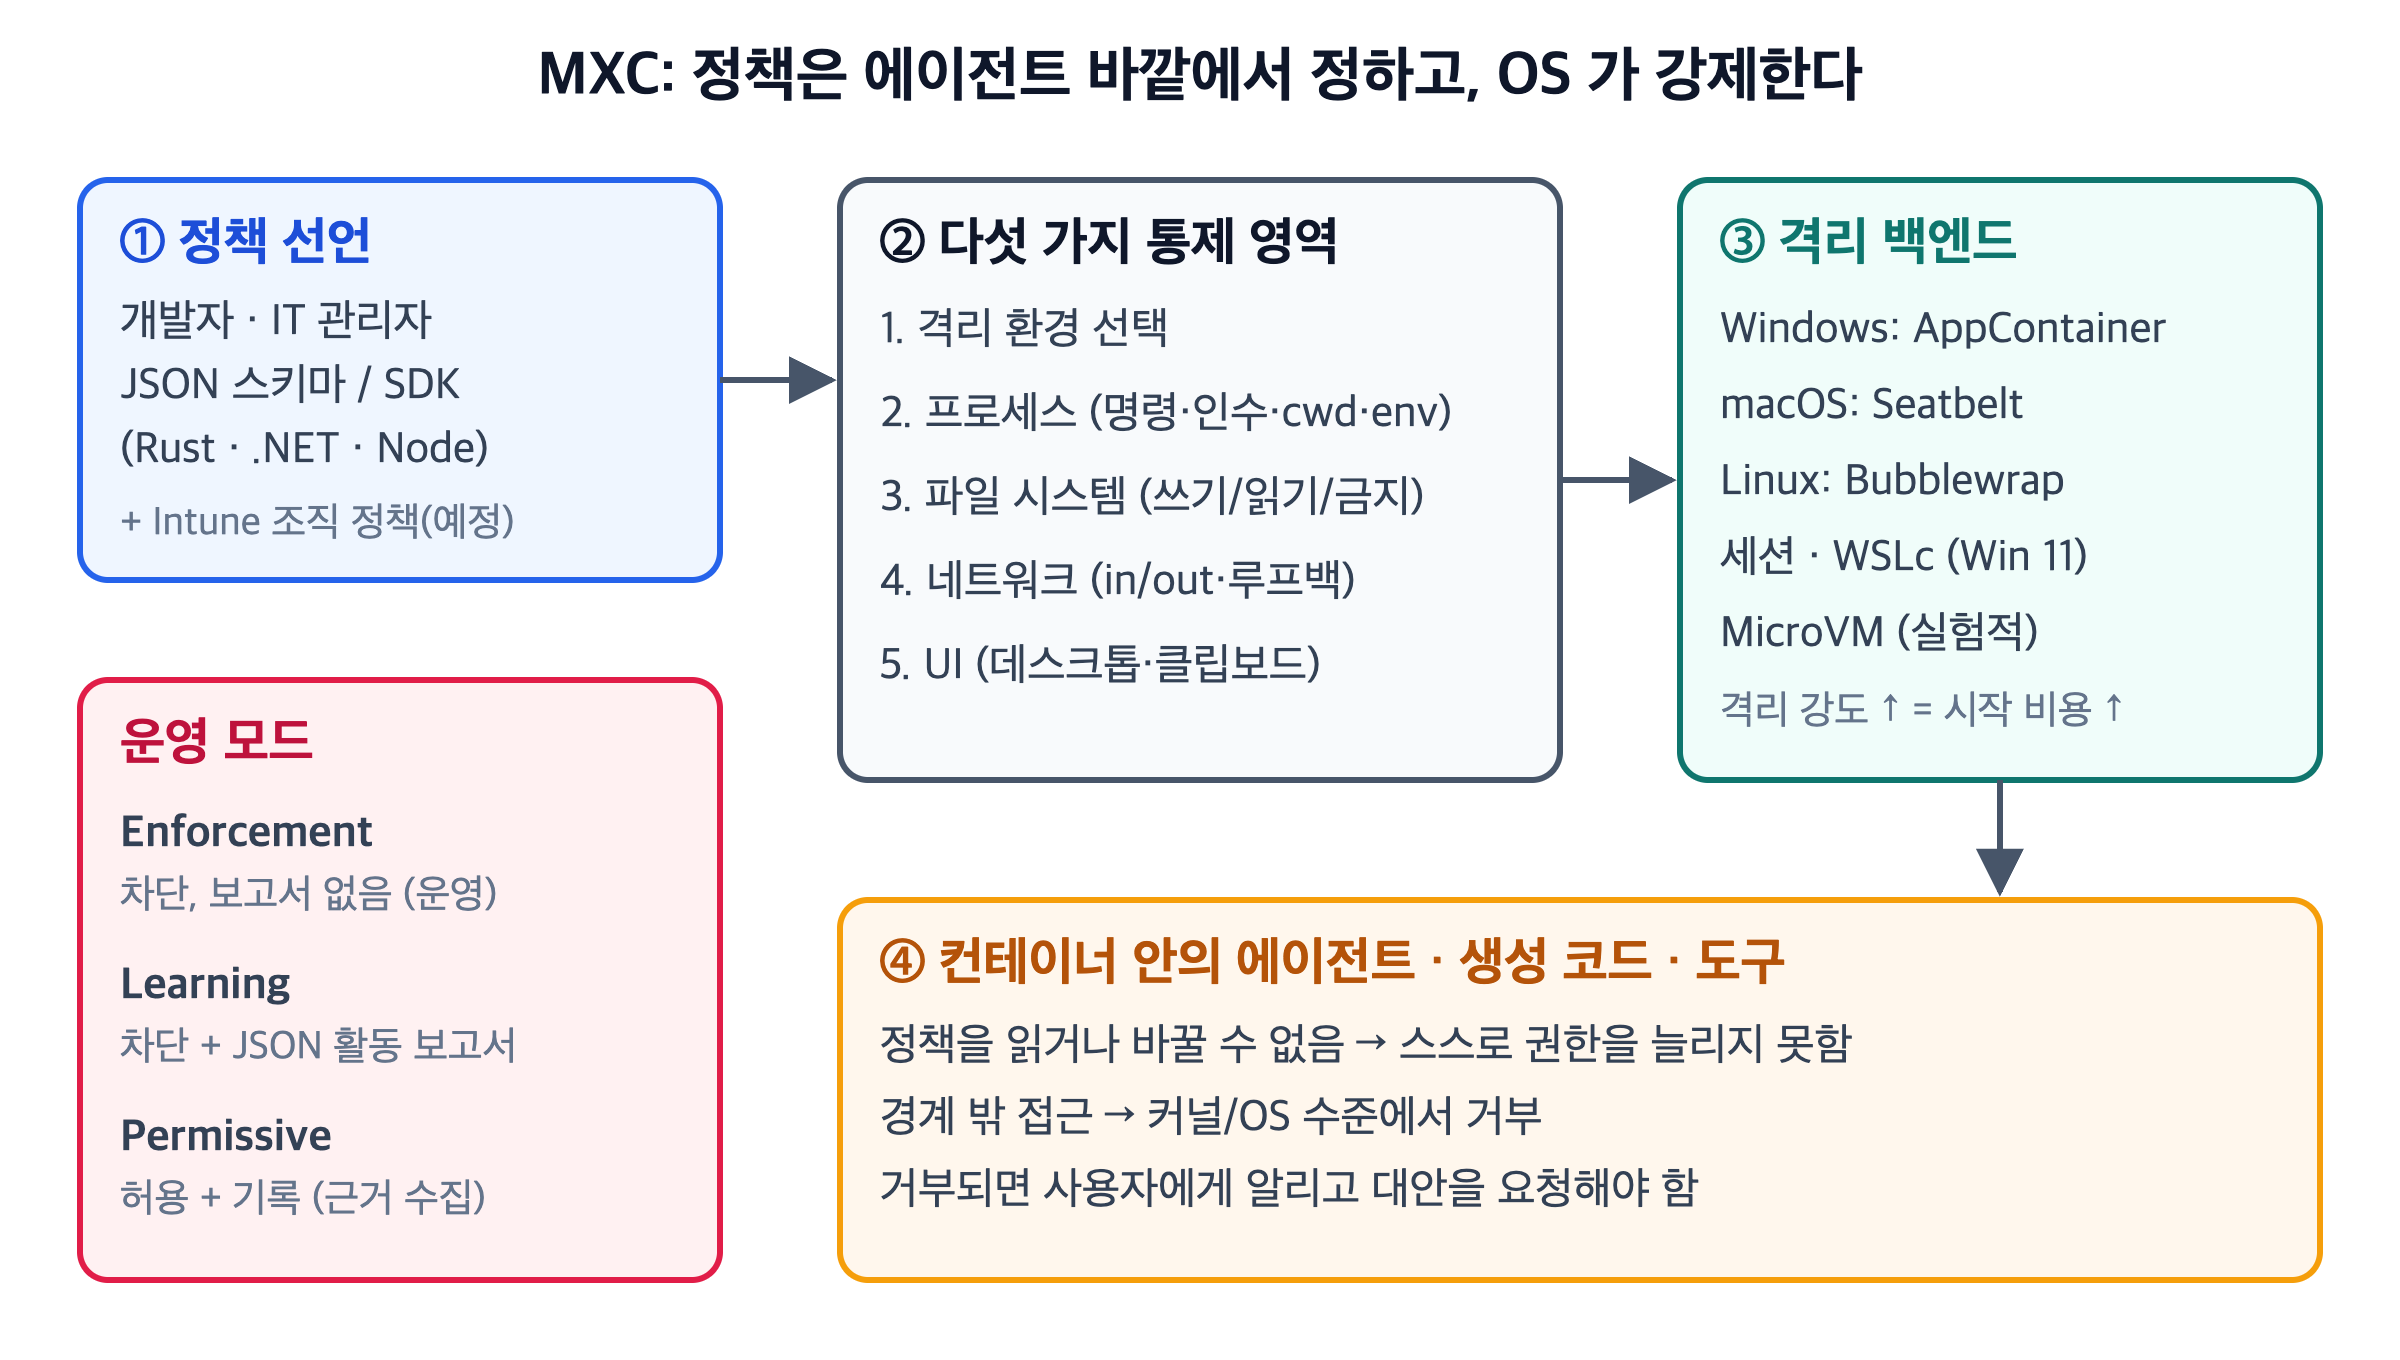
(MXC 정책 계층의 구조)
README 의 Node 예제는 이렇습니다. 네트워크 아웃바운드를 기본 거부로 두고 명령 하나를 30초 제한으로 돌립니다.
[코드: typescript]
import { spawn, type ContainerRequest } from '@microsoft/mxc-sdk/v1';
const request: ContainerRequest = {
command: 'node -e "console.log(\'hello from container\')"',
network: { egress: { default: 'deny' } },
timeoutMs: 30_000,
};
const child = await spawn(request);
[/코드]
▶ 왜 중요한가
GitHub Copilot, OpenAI Codex 등이 이미 붙었고 Anthropic Claude Code 등이 출시 예정입니다. 에이전트 도구마다 제각각이던 샌드박스가 OS 공급자 쪽 표준으로 모일 수 있다는 신호입니다.
▶ 확인할 것
- README 는 audit 모드(wxc-exec.exe --audit)가 샌드박스 보안을 전부 끈다고 경고합니다. 신뢰할 수 없는 코드에 쓰면 안 됩니다.
- 백엔드마다 보장 수준이 다릅니다. 해커뉴스 토론에서는 엄격한 백엔드에서 PowerShell 같은 도구가 시작 단계에서 실패한다는 지적이 나왔습니다. 쓰는 도구 체인이 돌아가는지 Learning 모드로 먼저 확인하세요.
■ 3. 업무용 Gemini 에이전트: 노트북을 닫아도 일한다
▶ 무슨 일인가
구글이 10월 9일 Gemini at Work 2026 에서 업무용 Gemini 에이전트를 발표했습니다. Gemini Enterprise 의 일부입니다. 에이전트는 클라우드에서 돌고, 몇 시간이나 며칠 걸리는 작업도 이어 갑니다.
▶ 동작 원리
눈여겨볼 부분은 모델 계층과 실행 경계입니다. 구글은 Gemini 계열과 Anthropic 의 Claude 모델을 작업에 따라 고른다고 밝혔습니다. Smart Routing 이 성능과 비용을 보고 모델을 자동으로 고릅니다. 도구 연결은 MCP 입니다. 사내외 MCP 서버에 붙고, 사내 도구 레지스트리로 도구를 공유합니다.
실행은 모두 Agent Sandbox 안에서 합니다. 샌드박스마다 네트워크 경계가 있습니다. 들어오고 나가는 트래픽, 에이전트끼리 오가는 트래픽까지 Agent Gateway 를 지납니다. 에이전트마다 암호학적으로 증명된 신원이 붙고 최소 권한을 받습니다. "동료 에이전트"는 @agents.company.com 메일 주소와 저장 공간을 따로 받습니다. 외부 시스템에는 OAuth 같은 표준으로 신원이 전달됩니다. 감사 로그에는 사람이 아니라 에이전트 이름으로 행동이 남습니다.
비용 통제도 실행 경로에 들어 있습니다. Cloud Billing 콘솔에서 프로젝트 AI 지출에 상한을 걸면, Gemini 가 토큰과 샌드박스 비용을 추적하다가 상한에 닿을 때 에이전트를 멈춥니다.
▶ 확인할 것
발표문에는 가격, 정식 출시 일정, API 문서가 없습니다. 도입을 검토한다면 Gemini Enterprise 공식 문서에서 제공 범위부터 확인하세요.
■ 4. Vercel Eve: 에이전트를 디렉터리로 정의한다
▶ 무슨 일인가
Vercel 이 에이전트 프레임워크 Eve 를 공개했습니다. 소개 문구는 "웹 앱에 Next.js 가 있듯 에이전트에는 Eve" 입니다. 지침과 스킬은 Markdown, 도구는 TypeScript 로 씁니다. 저장소는 vercel/eve, 라이선스는 Apache-2.0 입니다.
[이미지 05] 05-shot-3.png
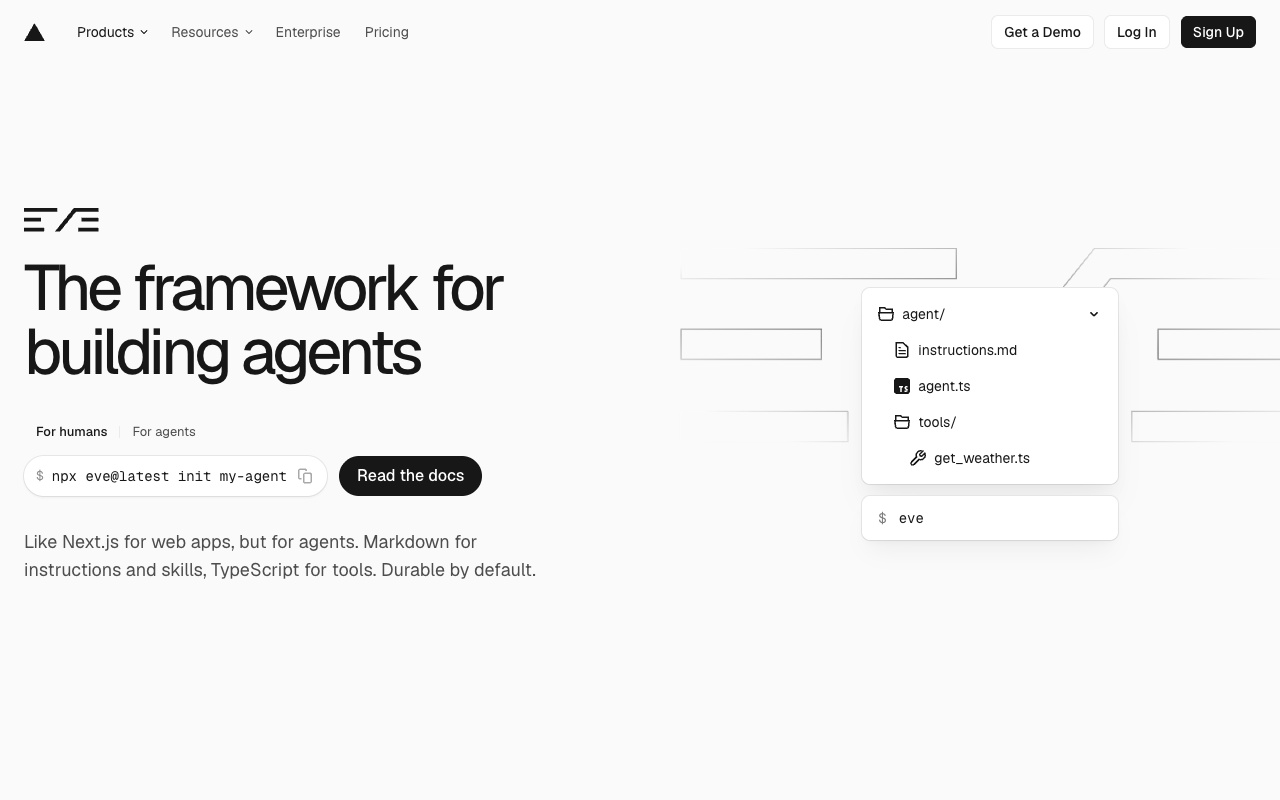
(Vercel Eve 소개 페이지 (출처: Vercel))
▶ 동작 원리
Next.js 의 파일 기반 라우팅과 같은 발상입니다. 파일 위치가 곧 설정입니다. instructions.md 하나만 있어도 에이전트가 됩니다. tools/ 에 TypeScript 파일을 넣으면 파일명이 도구 이름이 됩니다. 등록 코드는 따로 없습니다. skills/ 의 Markdown 지침은 관련 작업이 나올 때만 불러옵니다. 모든 요청에 지침 전체를 넣지 않으니 컨텍스트가 덜 찹니다.
런타임은 Vercel Workflows 위에서 돕니다. 모든 단계가 체크포인트로 저장됩니다. 그래서 프로세스가 죽어도 이어서 돌고, 다음 메시지를 기다리는 동안은 멈춰 있다가 메시지가 오면 재개합니다. 승인이 필요한 도구도 같은 원리로 승인이 날 때까지 세션을 세워 둡니다. 에이전트마다 필요할 때 띄우는 VM 샌드박스가 붙고, Drives 가 실행 사이에도 작업 공간을 유지합니다.
최소 구성은 이렇습니다. npx eve@latest init my-agent 로 시작합니다.
[코드: markdown]
<!-- agent/instructions.md -->
# Identity
You are an expert weather assistant.
You can fetch the weather for any
city in the world.
[/코드]
[코드: typescript]
// agent/tools/ 아래의 도구 파일 — 파일명이 도구 이름이 됩니다
import { defineTool } from "eve/tools";
import { z } from "zod";
export default defineTool({
description: "Get the weather for a city",
inputSchema: z.object({
cityName: z.string(),
}),
async execute(input) {
const res = await fetch(
`${process.env.WEATHER_API_URL}/current?city=${input.cityName}`
);
const data = await res.json();
return data.current_condition[0];
},
});
[/코드]
▶ 확인할 것
체크포인트 기반 재개는 공짜가 아닙니다. 재시작 뒤 같은 단계가 다시 돌 수 있다면 도구는 멱등이어야 합니다. 결제나 메일 발송처럼 부수 효과가 있는 도구는 중복 실행을 막는 키를 따로 두세요.
■ 5. Bitwarden: 스토어 앱이 상용 라이선스 빌드로 바뀐다
▶ 무슨 일인가
Bitwarden 직원이 10월 9일 커뮤니티 공지로 알렸습니다. 다음 릴리스부터 각 앱 스토어에 올라가는 앱은 상용 라이선스 빌드입니다. 다운로드 페이지의 직접 다운로드도 상용 빌드로 바뀝니다. 지금 있는 기능은 두 빌드 모두 같고, GPLv3 버전은 계속 GitHub 에 공개된다고 했습니다.
▶ 왜 중요한가
공지의 핵심 문장은 따로 있습니다. "일부 향후 구성 요소는 상용 라이선스로 공개되며 그 빌드에만 존재한다." 새 기능은 하나씩 따져서 라이선스를 정합니다. 오늘은 같아도 내일은 갈라질 수 있다는 뜻입니다. 구독에 포함된 기능이라도 상용 전용이면 GPLv3 빌드에는 코드 자체가 없습니다.
항목 | GPLv3 빌드 | 상용 빌드
------------------------------------------
배포 경로 | GitHub 소스 | 앱 스토어, 공식 다운로드 페이지
현재 기능 | 동일 | 동일
향후 상용 전용 기능 | 포함 안 됨 | 포함
포크·재배포 | 가능 | 소스 열람만 가능
셀프 호스팅(구독) | 변화 없음 | 변화 없음
▶ 확인할 것
직원 답변으로는 이번 변경이 주로 Bitwarden 을 재패키징해 재판매하는 곳에 영향을 줍니다. 사내에서 Bitwarden 클라이언트를 직접 빌드해 배포하거나, 리눅스 배포판 패키지에 기대고 있다면 어느 빌드를 받는지 확인하세요. Flatpak 이 어느 빌드를 받는지는 공지 스레드에서 답이 나오지 않았습니다.
■ 6. LineageOS 24.0: Android 17 기반, 브라우저로 설치
▶ 무슨 일인가
LineageOS 가 10월 11일 24.0 을 공개했습니다. Android 17 기반입니다.
▶ 개발자가 볼 부분
- WebUSB 설치 도구. ADB, Fastboot, Amlogic Burn, Samsung Odin 프로토콜을 브라우저에서 바로 씁니다. 브라우저가 WebUSB 로 기기와 직접 통신하므로 별도 데스크톱 도구가 필요 없습니다. 기존 위키 설치 방법이 기본이고, 이 도구는 추가 선택지입니다.
- 업데이터의 스트리밍 설치. 업데이트를 기본으로 스트리밍해서 A/B 기기의 설치 시간이 크게 줄었다고 합니다.
- 보안 패치 범위. 2025년 8월부터 2026년 10월까지의 패치가 18.1~24.0 에 들어갔습니다. 패치 수준 문자열은 구글이 공지를 내는 브랜치(현재 Android 14, 즉 LineageOS 21 이상)에서만 바꿉니다.
- 레거시 커널 정리. 리눅스 커널 4.4·4.9 기기는 이제 22.2 로만 받습니다. 23.2·24.0 은 eBPF 백포트가 1:1 로 들어가고 GCC 없이 빌드되는 커널만 씁니다.
▶ 확인할 것
옛 기기를 테스트 단말로 쓰고 있다면 커널 버전을 확인하세요. 4.4·4.9 기기는 24.0 이 올라오지 않습니다. 22.2 는 구글이 Android 15 보안 공지를 멈출 때까지 월간 패치를 받습니다.
■ 7. Eurydice: Rust 를 사람이 읽는 C 로
▶ 무슨 일인가
LWN 이 Eurydice 를 다뤘습니다. Rust 코드를 구조가 살아 있는 C 로 바꾸는 컴파일러입니다. 2023년에 시작한 Aeneas 프로젝트의 일부이고, Inria 와 마이크로소프트 인력이 유지보수합니다. 노리는 곳은 두 군데입니다. C 용 검증·규정 준수 도구를 써야 하는 고신뢰 소프트웨어, 그리고 쓸 만한 Rust 컴파일러가 없는 플랫폼입니다.
▶ 동작 원리
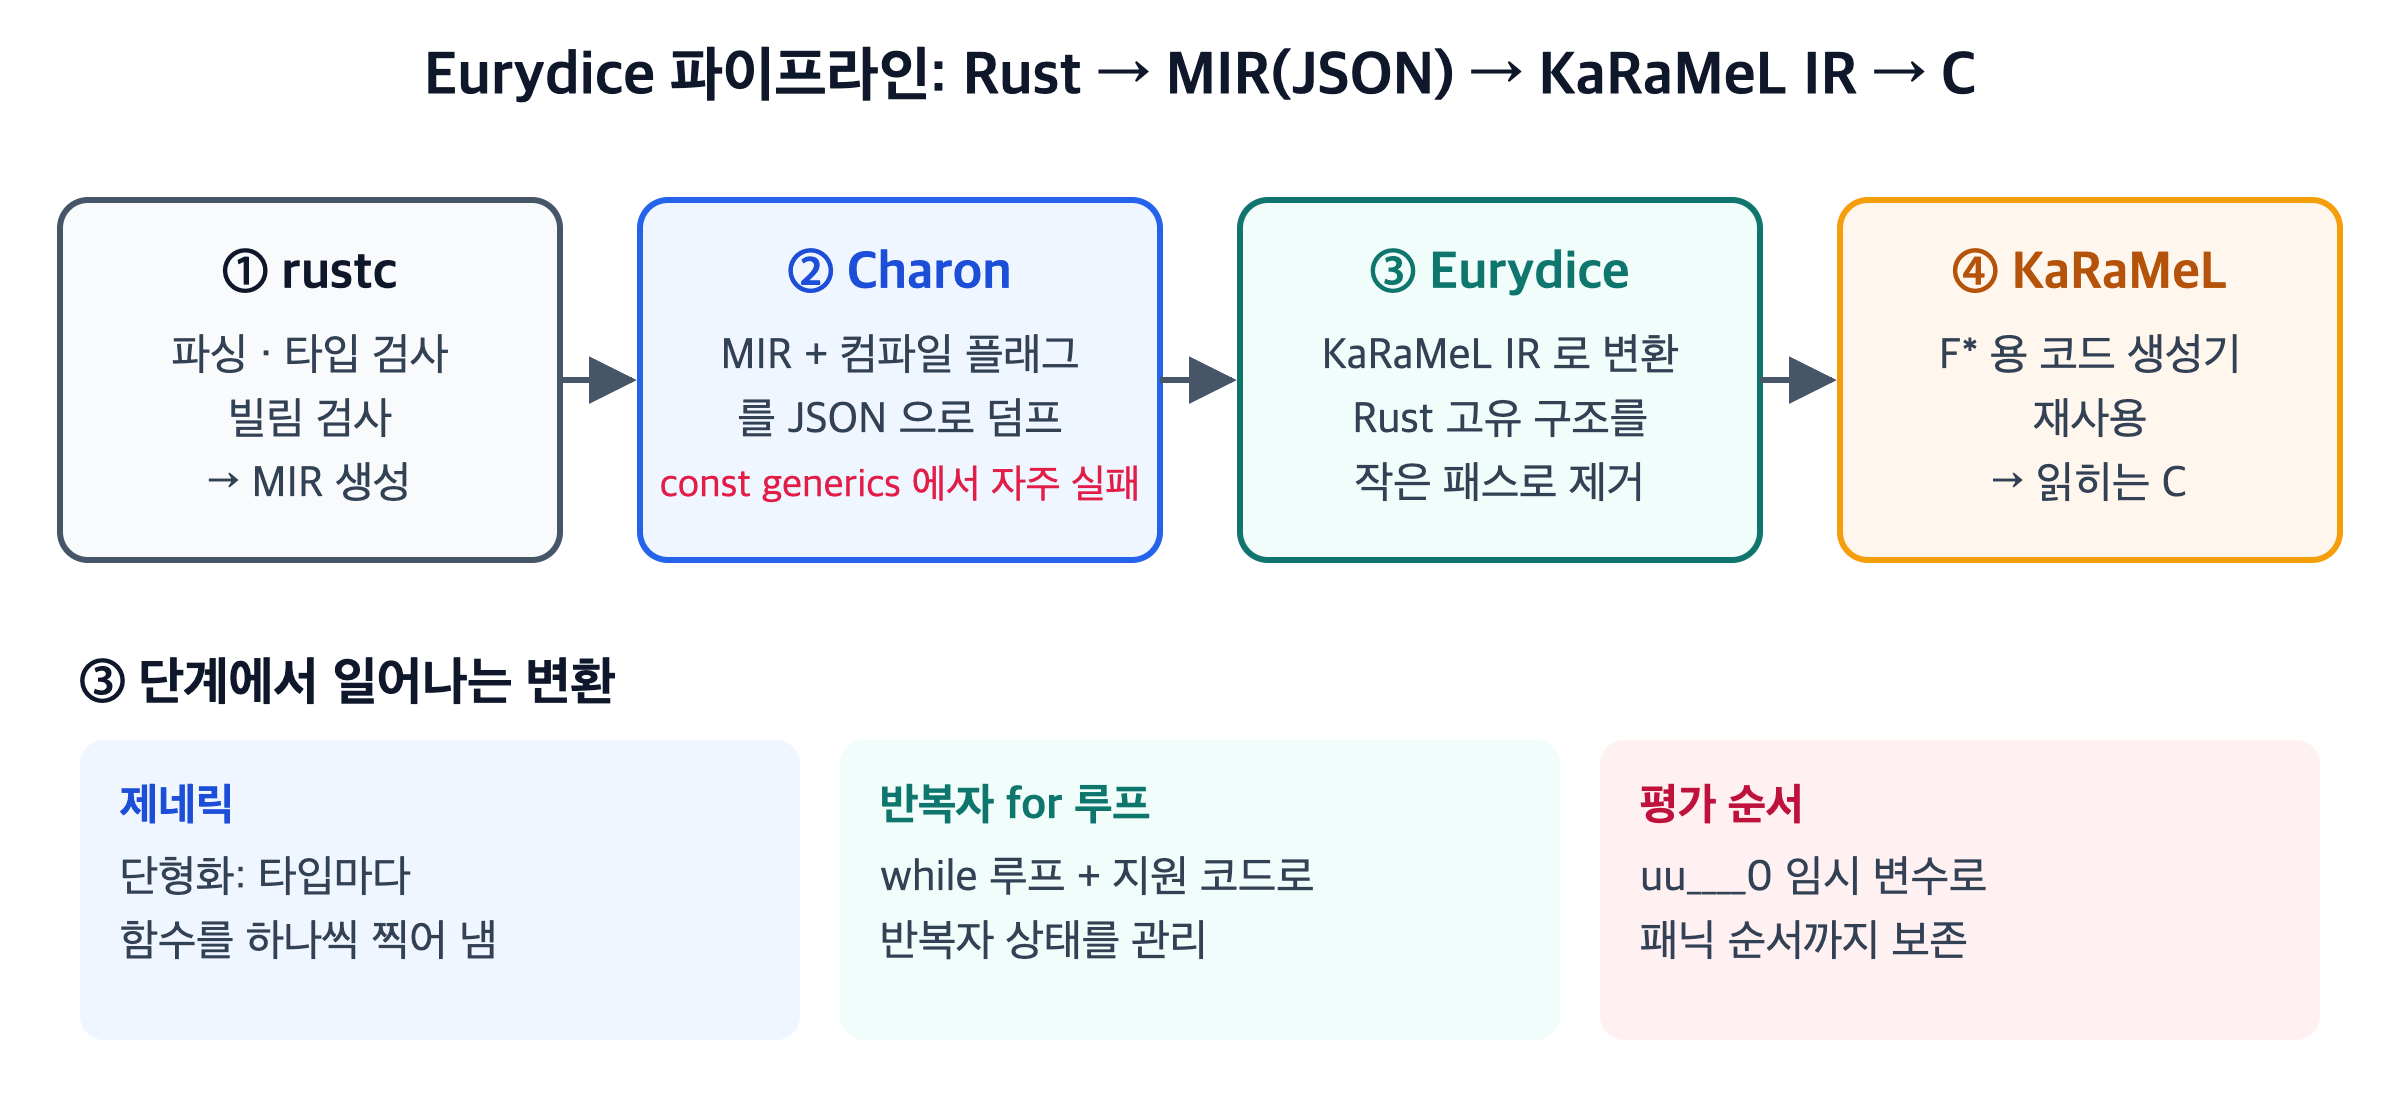
Eurydice 는 Rust 를 직접 파싱하지 않습니다. rustc 가 파싱, 타입 검사, 빌림 검사를 끝낸 뒤의 중간 표현 MIR 을 씁니다. Charon 이 MIR 과 해석에 필요한 컴파일 플래그를 JSON 으로 덤프합니다. Eurydice 가 그 JSON 을 KaRaMeL 의 IR 로 옮기고, 작은 패스를 여러 번 돌려 Rust 고유 구조를 걷어 냅니다. 마지막으로 원래 F* 용이던 KaRaMeL 이 C 를 찍어 냅니다.
[이미지 06] 06-eurydice-pipeline.png
(Eurydice 의 변환 파이프라인)
LWN 의 예제는 최대공약수와 최소공배수입니다.
[코드: rust]
fn gcd(a: u64, b: u64) -> u64 {
if b == 0 { a } else { gcd(b, a % b) }
}
fn lcm(a: u64, b: u64) -> u64 {
(a * b) / gcd(a, b)
}
fn main() {
println!("{} {}", gcd(12, 18), lcm(4, 6)); // 6 12
}
[/코드]
Eurydice 가 만든 C 에는 uint64_t example_gcd(uint64_t a, uint64_t b) 같은 함수가 그대로 남습니다. lcm 쪽은 uint64_t uu____0 = a * b; 로 곱셈을 먼저 별도 문장으로 뺀 뒤 return uu____0 / example_gcd(a, b); 를 돌려줍니다. 이 임시 변수는 군더더기가 아닙니다. Rust 에서는 곱셈이 먼저 평가되므로, 디버그 빌드에서 오버플로 패닉이 gcd() 호출보다 먼저 나야 합니다. C 는 피연산자 평가 순서를 정하지 않으니 문장을 나눠 순서를 못 박습니다.
C 에 없는 기능은 이렇게 바꿉니다. 제네릭은 단형화해서 타입마다 함수를 하나씩 만듭니다. 반복자 기반 for 는 while 과 지원 코드로 바꿉니다. 동적 크기 타입은 유연 배열 멤버 버전과 고정 길이 버전 두 타입으로 냅니다. 둘 사이 변환은 런타임 비용이 없지만 C 의 엄격한 별칭 규칙을 어기므로 -fno-strict-aliasing 으로 빌드하라고 권합니다.
▶ 확인할 것
LWN 의 시험에서는 const generics 같은 최신 기능에서 Charon 추출이 자주 실패했습니다. 작고 독립적인 모듈에서 가장 잘 됩니다. 암호 라이브러리처럼 Rust 원본을 유지하면서 C 판을 자동으로 맞춰야 하는 경우에 쓸모가 큽니다.
■ 흔한 오해와 실수
"샌드박스에 넣었으니 이제 안전하다." 샌드박스는 경계를 강제할 뿐, 경계를 정하지는 않습니다. MXC 의 Permissive 모드나 README 가 경고하는 audit 모드는 사실상 격리를 끕니다. 개발 중에 켜 둔 설정이 운영으로 넘어가는 사고가 흔합니다. 또 정책에서 네트워크를 열어 두면, 파일 접근을 아무리 좁혀도 허용된 파일은 밖으로 나갈 수 있습니다. 텔레그램 사례가 정확히 그 구조입니다. 읽기 권한과 전송 경로가 한 프로세스에 같이 있었습니다.
"패스코드는 안 걸었지만 디스크 암호화가 있으니 괜찮다." 텔레그램의 로컬 암호화는 패스코드가 없으면 KDF 입력이 빈 문자열입니다. 솔트도 평문 파일에 있습니다. 파일 세 개만 빠져나가면 세션을 그대로 씁니다.
"구분자만 바꾸면 인젝션이 사라진다." 세미콜론을 파이프로 바꿔도 값에 파이프가 들어오면 같은 일이 생깁니다. 해법은 구분자 선택이 아니라 값 인코딩입니다. 길이 접두사를 붙이거나, 7.2.9 처럼 퍼센트 인코딩을 하거나, JSON 같은 구조화 형식을 쓰세요.
"보안 패치 수준 문자열이 최신이면 모든 패치가 들어갔다." LineageOS 는 구글이 공지를 내는 브랜치에서만 이 문자열을 올립니다. 18.1~20.0 은 패치를 백포트하지만 문자열은 바꾸지 않습니다. 반대로 문자열만 보고 판단하면 실제 적용 범위를 잘못 읽습니다.
■ 참고 자료
- Telegram Desktop one-click account takeover 분석 (beaksec)(https://beaksec.github.io/posts/telegram-desktop-one-click-account-takeover/)
- Microsoft Execution Containers: policy-driven containment for AI agents (Windows Developer Blog)(https://blogs.windows.com/windowsdeveloper/2026/10/07/microsoft-execution-containers-policy-driven-containment-for-ai-agents/)
- microsoft/mxc (GitHub)(https://github.com/microsoft/mxc)
- Welcome to Gemini at Work 2026 (Google Cloud Blog)(https://cloud.google.com/blog/products/ai-machine-learning/welcome-to-gemini-at-work-2026)
- Eve (Vercel)(https://vercel.com/eve)
- vercel/eve (GitHub)(https://github.com/vercel/eve)
- Published version update in app stores (Bitwarden Community)(https://community.bitwarden.com/t/published-version-update-in-app-stores/102750)
- Changelog 32 — LineageOS 24.0 (LineageOS)(https://lineageos.org/Changelog-32/)
- Compiling Rust to readable C with Eurydice (LWN)(https://lwn.net/Articles/1055211/)
- 긱뉴스: Telegram Desktop 취약점(https://news.hada.io/topic?id=35112) · MXC(https://news.hada.io/topic?id=35136) · Gemini 에이전트(https://news.hada.io/topic?id=35151) · Eve(https://news.hada.io/topic?id=35140) · Bitwarden(https://news.hada.io/topic?id=35127) · LineageOS 24.0(https://news.hada.io/topic?id=35161) · Eurydice(https://news.hada.io/topic?id=35135)
'[Ai Developer]' 카테고리의 다른 글
| 토크나이저와 BPE 원리 — LLM 이 글자를 숫자로 바꾸는 법 (0) | 2026.10.13 |
|---|---|
| 구조화된 출력(JSON 모드) 원리 — 제약 디코딩으로 형식 강제 (0) | 2026.10.13 |
